Tại tỉnh Hưng Yên, quá trình phát triển kinh tế - xã hội gắn với đẩy mạnh chuyển đổi số đang đặt ra nhu cầu ngày càng cao về ứng dụng công nghệ thông tin, sử dụng các nền tảng số và dịch vụ lưu trữ, xử lý dữ liệu. Việc thuê ngoài hạ tầng công nghệ thông tin giúp các cơ quan, tổ chức, doanh nghiệp tiết kiệm chi phí đầu tư, nâng cao hiệu quả quản lý và thuận tiện trong hoạt động sản xuất, kinh doanh.
Tuy nhiên, việc sử dụng hạ tầng công nghệ thông tin của bên thứ ba cũng tiềm ẩn những nguy cơ mất an toàn thông tin nếu không được quản lý chặt chẽ. Dữ liệu khách hàng, người lao động, đối tác và thông tin phục vụ hoạt động của doanh nghiệp có thể bị đánh cắp, truy cập trái phép hoặc sử dụng sai mục đích, gây thiệt hại về kinh tế, ảnh hưởng đến uy tín và quyền, lợi ích hợp pháp của các tổ chức, cá nhân.
Đáng chú ý, việc thuê dịch vụ lưu trữ, xử lý dữ liệu không đồng nghĩa với việc tổ chức, doanh nghiệp sử dụng dịch vụ được miễn trừ trách nhiệm bảo vệ dữ liệu. Tùy theo vai trò và phạm vi hoạt động, cả bên cung cấp và bên sử dụng dịch vụ đều phải thực hiện các nghĩa vụ tương ứng theo quy định pháp luật.
Bảo vệ dữ liệu cá nhân là trách nhiệm pháp lý của các bên liên quan
Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15, có hiệu lực từ ngày 01/01/2026, quy định rõ các nguyên tắc, yêu cầu và trách nhiệm trong hoạt động bảo vệ dữ liệu cá nhân.
Theo đó, việc thu thập, xử lý dữ liệu cá nhân phải được thực hiện đúng phạm vi, mục đích, bảo đảm tuân thủ quy định pháp luật và quyền, lợi ích hợp pháp của chủ thể dữ liệu cá nhân. Đối với hoạt động xử lý dữ liệu trên môi trường điện toán đám mây, các hệ thống và dịch vụ phải được tích hợp biện pháp bảo mật phù hợp, thực hiện xác thực, định danh và phân quyền truy cập nhằm ngăn chặn nguy cơ dữ liệu bị xâm phạm.
Bên cạnh đó, Điều 37 Luật Bảo vệ dữ liệu cá nhân quy định trách nhiệm của bên kiểm soát dữ liệu cá nhân, bên xử lý dữ liệu cá nhân và bên kiểm soát, xử lý dữ liệu cá nhân. Các bên phải thực hiện đúng trách nhiệm theo vai trò của mình, bảo đảm việc xử lý dữ liệu phù hợp với thỏa thuận và áp dụng các biện pháp bảo vệ theo quy định.
Do vậy, các tổ chức, doanh nghiệp cần xác định rõ trách nhiệm của mình trong quá trình cung cấp, sử dụng dịch vụ; không tự ý khai thác, cung cấp, chuyển giao hoặc sử dụng dữ liệu cá nhân trái quy định pháp luật.
Chủ động phòng ngừa nguy cơ mất an toàn dữ liệu trên môi trường số
Một trong những nguy cơ đáng quan tâm khi sử dụng dịch vụ máy chủ ảo và điện toán đám mây là khả năng bị tấn công mạng, đánh cắp tài khoản quản trị, khai thác lỗ hổng bảo mật hoặc truy cập trái phép vào hệ thống lưu trữ dữ liệu.
Để hạn chế những nguy cơ này, các tổ chức, doanh nghiệp cần thường xuyên kiểm tra, cập nhật hệ thống, khắc phục lỗ hổng bảo mật; quản lý chặt chẽ tài khoản quản trị, phân quyền truy cập phù hợp với chức năng, nhiệm vụ của từng cá nhân; áp dụng các biện pháp xác thực an toàn, mã hóa dữ liệu theo quy định và giám sát hoạt động của hệ thống để kịp thời phát hiện dấu hiệu bất thường.
Đồng thời, cần xây dựng phương án sao lưu, khôi phục dữ liệu, bảo đảm khả năng duy trì hoạt động khi xảy ra sự cố. Việc quản lý dữ liệu phải được thực hiện xuyên suốt từ khi thu thập, lưu trữ, sử dụng đến khi hoàn trả, xóa hoặc hủy dữ liệu theo quy định.
Đối với các dịch vụ có xử lý dữ liệu cá nhân, doanh nghiệp cần đặc biệt chú trọng bảo vệ dữ liệu trong quá trình lưu trữ, truyền tải; ngăn chặn truy cập trái phép và bảo đảm việc sử dụng dữ liệu đúng mục đích.
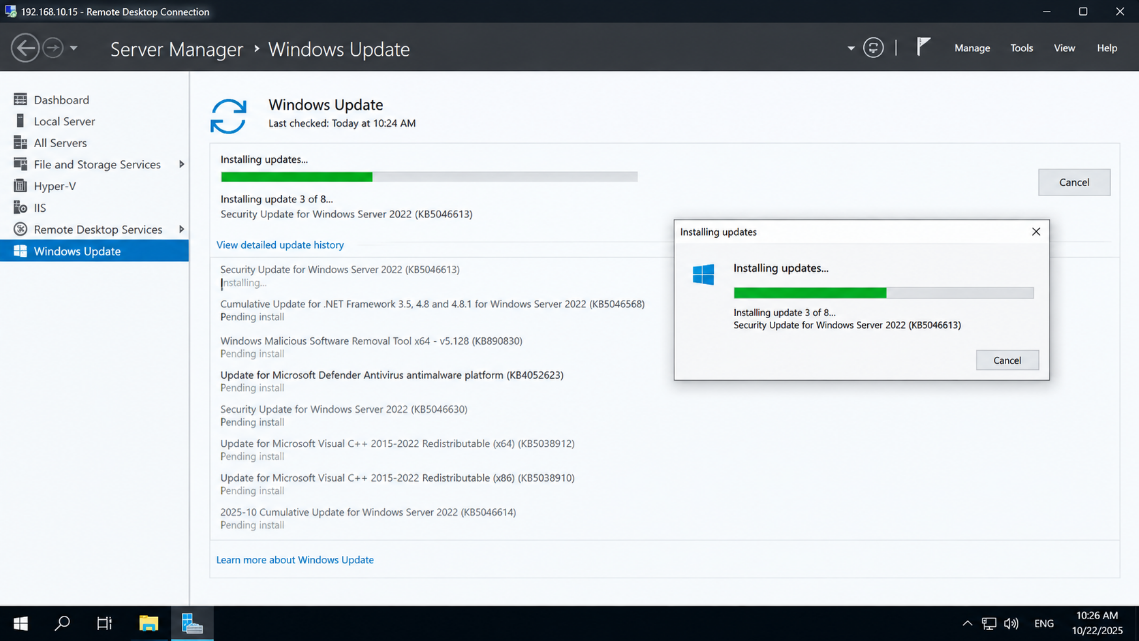
Cập nhật bản vá bảo mật nhằm khắc phục lỗ hổng trên máy chủ
Vi phạm quy định về bảo vệ dữ liệu cá nhân trên điện toán đám mây có thể bị xử phạt nghiêm khắc
Nghị định số 330/2026/NĐ-CP ngày 19/8/2026 của Chính phủ quy định xử phạt vi phạm hành chính trong lĩnh vực an ninh mạng và bảo vệ dữ liệu cá nhân đã xác định cụ thể các hành vi vi phạm, hình thức xử phạt và biện pháp khắc phục hậu quả.
Đáng chú ý, theo Điều 69 Nghị định số 330/2026/NĐ-CP, đối với hoạt động bảo vệ dữ liệu cá nhân trong điện toán đám mây, một số hành vi có thể bị xử phạt từ 20 triệu đồng đến 50 triệu đồng, như:
- Không xác định rõ luồng xử lý dữ liệu cá nhân, vai trò và trách nhiệm của các bên trong hợp đồng với nhà cung cấp dịch vụ hoặc không có yêu cầu về biện pháp bảo mật theo quy định.
- Nhà cung cấp dịch vụ không ràng buộc nhà thầu phụ thực hiện các nghĩa vụ bảo vệ dữ liệu cá nhân.
- Không xây dựng chính sách lưu trữ, xóa, hủy dữ liệu cá nhân phù hợp.
- Tổ chức cung cấp dịch vụ điện toán đám mây không thực hiện đánh giá tuân thủ quy định về bảo vệ dữ liệu cá nhân định kỳ hằng năm.
Đối với các hành vi như không áp dụng biện pháp ngăn chặn truy cập trái phép; không mã hóa dữ liệu cá nhân của khách hàng khi lưu trữ, truyền tải; không thực hiện xác thực, định danh hoặc phân quyền truy cập nghiêm ngặt theo quy định, Nghị định quy định khung phạt từ 50 triệu đồng đến 70 triệu đồng.
Ngoài ra, hành vi sử dụng, phát triển hệ thống điện toán đám mây nhằm mục đích gây tổn hại đến an ninh, trật tự hoặc xâm phạm danh dự, nhân phẩm, tài sản của cá nhân khác có thể bị xử phạt theo khung từ 70 triệu đồng đến 100 triệu đồng. Tùy từng hành vi vi phạm, tổ chức, cá nhân còn có thể bị áp dụng hình thức xử phạt bổ sung và biện pháp khắc phục hậu quả theo quy định.
Những quy định trên cho thấy, bảo vệ dữ liệu cá nhân không chỉ là yêu cầu về kỹ thuật mà còn là trách nhiệm pháp lý bắt buộc trong hoạt động cung cấp, sử dụng dịch vụ điện toán đám mây.
Công an tỉnh Hưng Yên khuyến cáo các tổ chức, doanh nghiệp tăng cường bảo vệ dữ liệu
Nhằm chủ động phòng ngừa nguy cơ mất an toàn thông tin, bảo vệ dữ liệu cá nhân và nâng cao ý thức chấp hành pháp luật, Công an tỉnh Hưng Yên khuyến cáo các cơ quan, tổ chức, doanh nghiệp trên địa bàn tập trung thực hiện tốt một số nội dung sau:
Một là, lựa chọn nhà cung cấp dịch vụ có năng lực và uy tín. Ưu tiên đơn vị có hệ thống bảo mật phù hợp, quy trình quản lý dữ liệu rõ ràng và khả năng phối hợp xử lý sự cố; tìm hiểu kỹ phạm vi cung cấp dịch vụ, điều kiện bảo mật trước khi ký kết hợp đồng.
Hai là, xác định rõ trách nhiệm của các bên trong hợp đồng. Quy định cụ thể về quản lý, lưu trữ, xử lý, sao lưu, khôi phục, hoàn trả và xóa dữ liệu; trách nhiệm thông báo, phối hợp khi xảy ra sự cố; bảo đảm các nhà thầu phụ thực hiện nghĩa vụ bảo vệ dữ liệu theo quy định.
Ba là, tăng cường các biện pháp bảo mật hệ thống. Thường xuyên rà soát, cập nhật phần mềm, khắc phục lỗ hổng bảo mật; quản lý tài khoản quản trị, kiểm soát quyền truy cập, thực hiện xác thực an toàn và mã hóa dữ liệu theo quy định; chủ động phát hiện, ngăn chặn nguy cơ tấn công mạng.
Bốn là, chủ động xây dựng phương án ứng phó và khắc phục sự cố. Phân công đầu mối chịu trách nhiệm, chuẩn bị phương án sao lưu, khôi phục dữ liệu, xử lý kịp thời khi phát hiện dấu hiệu mất an toàn thông tin; thực hiện trách nhiệm thông báo, báo cáo và phối hợp với cơ quan có thẩm quyền theo quy định pháp luật.
Năm là, nâng cao nhận thức, ý thức trách nhiệm của đội ngũ quản lý và người lao động. Thường xuyên phổ biến quy định pháp luật, tổ chức tập huấn kỹ năng nhận diện nguy cơ tấn công mạng, bảo vệ tài khoản và dữ liệu cá nhân; tăng cường kiểm tra, đánh giá việc chấp hành các quy định về an ninh mạng, an toàn thông tin và bảo vệ dữ liệu.
Bảo đảm an ninh mạng, an toàn thông tin và bảo vệ dữ liệu cá nhân là yêu cầu quan trọng, gắn liền với quá trình chuyển đổi số và hoạt động của mỗi cơ quan, tổ chức, doanh nghiệp. Việc chủ động phòng ngừa, phát hiện và khắc phục các nguy cơ mất an toàn thông tin không chỉ góp phần hạn chế thiệt hại, bảo vệ quyền và lợi ích hợp pháp của tổ chức, cá nhân mà còn nâng cao uy tín, năng lực cạnh tranh của doanh nghiệp, xây dựng môi trường số an toàn, lành mạnh, phục vụ phát triển kinh tế - xã hội trên địa bàn tỉnh Hưng Yên.