Thời gian gần đây, tội phạm trên không gian mạng xuất hiện thủ đoạn sử dụng các ký tự có hình dáng gần giống nhau để tạo lập tên miền giả mạo website của ngân hàng, cơ quan nhà nước, tổ chức, doanh nghiệp nhằm đánh cắp thông tin cá nhân, tài khoản và chiếm đoạt tài sản của người dân. Đây là thủ đoạn tinh vi, lợi dụng sự nhầm lẫn bằng mắt thường để dẫn dụ người dùng truy cập vào các trang web do đối tượng kiểm soát.
1. Thủ đoạn giả mạo tên miền: Chỉ khác một ký tự, dễ nhầm lẫn cả một website
Thủ đoạn này thường được gọi là tấn công giả mạo ký tự tương đồng (Homograph Attack). Các đối tượng lợi dụng đặc điểm một số chữ cái, ký tự thuộc các bảng mã khác nhau có hình thức hiển thị giống hoặc gần giống nhau để đăng ký tên miền giả mạo.
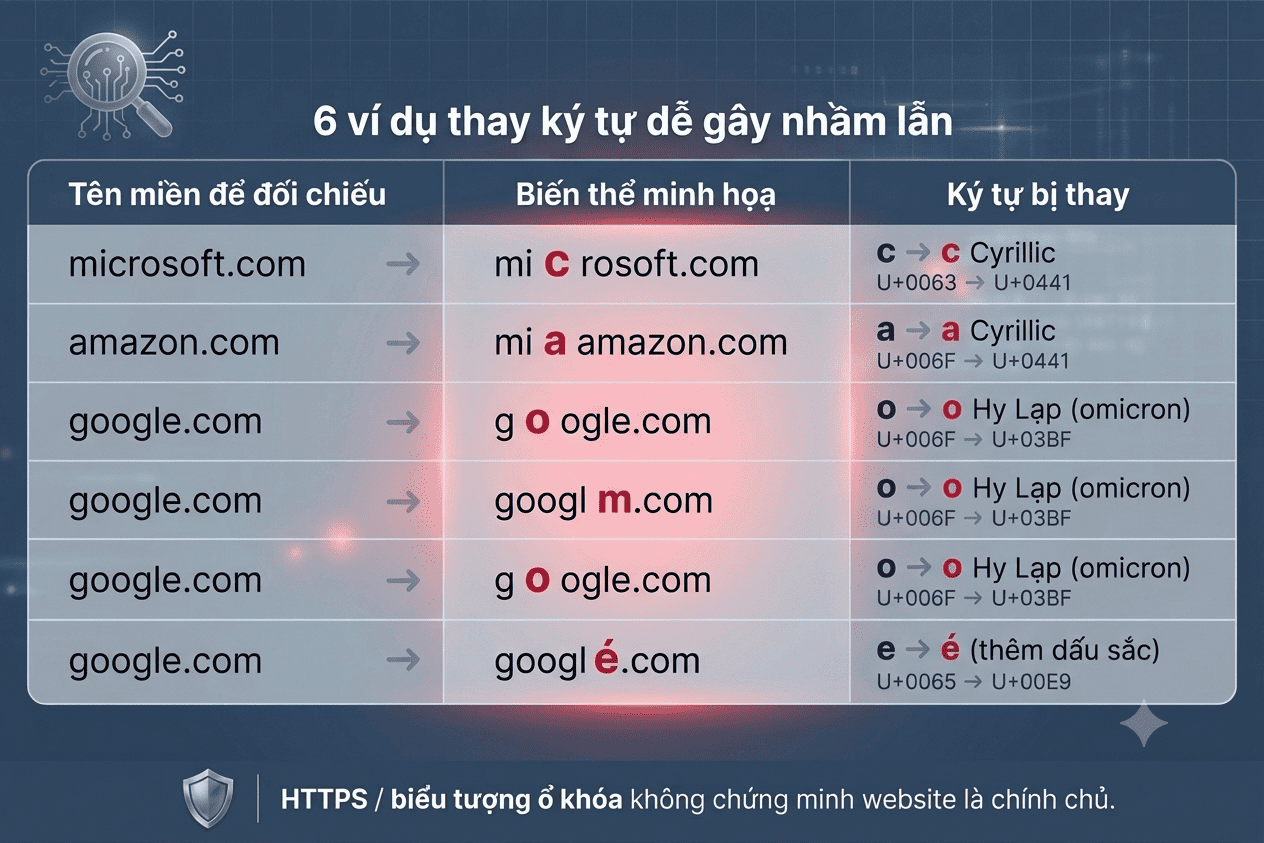
Sau khi đăng ký tên miền, các đối tượng thường sao chép logo, hình ảnh, giao diện đăng nhập và nội dung của website thật để tạo sự tin tưởng. Khi người dùng truy cập, website giả mạo sẽ yêu cầu nhập tên đăng nhập, mật khẩu, mã OTP, thông tin thẻ ngân hàng hoặc dữ liệu cá nhân. Những thông tin này được chuyển đến đối tượng để phục vụ hành vi chiếm đoạt tài khoản và tài sản.
Để phát tán đường link giả mạo, các đối tượng thường sử dụng tin nhắn SMS, email, mạng xã hội, ứng dụng nhắn tin hoặc mã QR, kèm theo những nội dung đánh vào tâm lý lo lắng, tò mò hoặc ham muốn nhận lợi ích của người dùng.
2. Những tình huống người dân cần đặc biệt cảnh giác
Các đối tượng có thể triển khai thủ đoạn giả mạo tên miền dưới nhiều hình thức khác nhau:
- Giả mạo website ngân hàng, tổ chức tài chính: Người dùng nhận được tin nhắn thông báo tài khoản ngân hàng bị khóa, phát sinh giao dịch bất thường hoặc cần cập nhật thông tin định danh. Tin nhắn đính kèm đường link dẫn đến website có tên miền gần giống website ngân hàng chính thức, yêu cầu đăng nhập để xác minh. Khi người dùng nhập thông tin tài khoản, mật khẩu và mã OTP, đối tượng có thể sử dụng dữ liệu này để chiếm quyền kiểm soát tài khoản, thực hiện giao dịch chuyển tiền trái phép.
- Giả mạo website của đơn vị giao hàng, thương mại điện tử: Đối tượng tự xưng là nhân viên giao hàng hoặc chăm sóc khách hàng, thông báo đơn hàng gặp sự cố, cần xác nhận thông tin hoặc thanh toán một khoản phí nhỏ. Đường link gửi kèm dẫn đến website giả mạo có giao diện giống trang dịch vụ chính thức, yêu cầu người dùng nhập thông tin thẻ ngân hàng để thanh toán hoặc nhận hoàn tiền. Từ đó, thông tin thanh toán bị đánh cắp và tài khoản có nguy cơ bị chiếm đoạt.
- Giả mạo website của cơ quan chức năng: Các đối tượng gửi thông báo liên quan đến vi phạm giao thông, phạt nguội, nghĩa vụ thuế hoặc thủ tục hành chính, yêu cầu người dân truy cập đường link để tra cứu, nộp phạt hoặc xác minh thông tin. Website giả mạo được thiết kế giống cổng thông tin của cơ quan nhà nước, khiến người dùng nhầm tưởng đây là kênh chính thống và cung cấp thông tin cá nhân, tài khoản ngân hàng.
- Giả mạo các website dịch vụ trực tuyến: Đối tượng tạo tên miền gần giống các trang đăng nhập email, mạng xã hội hoặc dịch vụ lưu trữ dữ liệu, sau đó gửi đường link với lý do tài khoản sắp hết hạn, cần xác minh bảo mật hoặc có hoạt động đăng nhập bất thường. Khi người dùng nhập thông tin, đối tượng có thể chiếm quyền truy cập tài khoản, khai thác dữ liệu cá nhân và tiếp tục sử dụng tài khoản bị chiếm đoạt để lừa đảo những người khác.
Điểm chung của các thủ đoạn trên là sử dụng tên miền có hình thức gần giống địa chỉ thật, kết hợp giao diện được sao chép và những thông báo mang tính cấp bách để khiến người dùng mất cảnh giác. Chỉ một thao tác truy cập và nhập thông tin trên website giả mạo cũng có thể khiến người dùng trực tiếp cung cấp dữ liệu cho tội phạm.
3. Khuyến cáo người dân chủ động phòng ngừa
Để phòng tránh thủ đoạn trên, Công an tỉnh Hưng Yên khuyến cáo người dân cần kiểm tra đầy đủ, chính xác địa chỉ website trước khi đăng nhập hoặc thực hiện giao dịch. Chú ý các ký tự, dấu, cách viết và phần đuôi tên miền có dấu hiệu bất thường; không chỉ dựa vào tên hiển thị, logo hoặc giao diện để xác định tính xác thực của website.
Không tùy tiện truy cập các đường link được gửi qua tin nhắn, email, mạng xã hội hoặc mã QR từ nguồn không rõ ràng, đặc biệt là những đường link yêu cầu xác minh tài khoản, cập nhật thông tin hoặc thực hiện giao dịch gấp.
Tuyệt đối không cung cấp mật khẩu, mã OTP, mã PIN, thông tin thẻ ngân hàng trên các website chưa được xác minh; không tải ứng dụng hoặc chuyển tiền theo hướng dẫn từ những đường link đáng ngờ.
Chủ động truy cập dịch vụ thông qua ứng dụng chính thức hoặc địa chỉ website đã được xác minh; liên hệ tổng đài được tổ chức, doanh nghiệp công bố để kiểm tra khi nhận được thông báo bất thường.
Sử dụng mật khẩu riêng cho từng tài khoản, kích hoạt xác thực nhiều yếu tố và thường xuyên cập nhật hệ điều hành, phần mềm bảo mật trên thiết bị.
Khi phát hiện đã truy cập website giả mạo hoặc cung cấp thông tin cá nhân, tài khoản ngân hàng, cần nhanh chóng đổi mật khẩu qua kênh chính thức, liên hệ ngân hàng để khóa hoặc kiểm soát tài khoản khi có nguy cơ bị chiếm đoạt; đồng thời lưu giữ đường link, tin nhắn, hình ảnh và chứng từ giao dịch để cung cấp cho cơ quan Công an.
Mỗi người dân cần nâng cao cảnh giác, hình thành thói quen kiểm tra kỹ địa chỉ website trước khi truy cập và thực hiện giao dịch trên không gian mạng. Không để sự chủ quan, tâm lý vội vàng hoặc những đường link có hình thức quen thuộc trở thành sơ hở để các đối tượng lợi dụng, thực hiện hành vi lừa đảo, chiếm đoạt tài sản.