1. Tình hình
Thời gian gần đây, hoạt động tấn công bằng mã độc tống tiền (ransomware) nhằm vào cơ quan, doanh nghiệp tiếp tục diễn biến phức tạp. Theo báo cáo của hãng bảo mật Kaspersky, trong quý I/2026, tỷ lệ doanh nghiệp vừa và nhỏ tại khu vực Đông Nam Á bị mã độc tống tiền tấn công đã tăng lên so với cùng kỳ năm trước, trong đó một số thị trường trong khu vực ghi nhận mức tăng đáng kể. Đáng chú ý, các chuyên gia bảo mật cho biết một nhóm mã độc mới nổi tên “The Gentlemen”, tuy chỉ mới xuất hiện từ giữa năm 2025, nhưng đã nhanh chóng vươn lên vị trí thứ ba trong số các nhóm ransomware hoạt động mạnh nhất toàn cầu, vượt qua nhiều nhóm tội phạm mạng hoạt động lâu năm.
Chỉ trong một đợt công bố gần đây, nhóm này đã đồng loạt đưa lên trang rò rỉ dữ liệu (dark web) thông tin của hàng chục nạn nhân mới trải dài nhiều quốc gia và châu lục, thuộc nhiều lĩnh vực khác nhau như y tế, công nghệ, logistics, sản xuất điện tử - cho thấy phạm vi và tốc độ tấn công của nhóm này đang mở rộng nhanh chóng.
Tại Việt Nam, mặc dù tỷ lệ tấn công ransomware trong quý I/2026 có xu hướng giảm nhẹ so với cùng kỳ, các chuyên gia an ninh mạng vẫn nhấn mạnh đây không phải là tín hiệu để các cơ quan, doanh nghiệp chủ quan, bởi mối đe dọa vẫn đang diễn biến phức tạp và các nhóm tội phạm mạng liên tục thay đổi thủ đoạn để vượt qua các biện pháp phòng vệ hiện có. Trước đó, nhiều vụ tấn công ransomware nhằm vào các doanh nghiệp, tổ chức trong nước đã gây thiệt hại nghiêm trọng, làm gián đoạn hệ thống thông tin, ảnh hưởng đến hoạt động sản xuất, kinh doanh trong nhiều ngày liền.
2. Mã độc “The Gentlemen” - mối đe dọa mới cần cảnh giác
“The Gentlemen” là nhóm mã độc tống tiền hoạt động theo mô hình ransomware-as-a-service (RaaS) - tức là các tổ chức tội phạm khác “thuê” công cụ tấn công để chia lợi nhuận. Nhóm này được đánh giá có mức độ tổ chức cao và thủ đoạn ngày càng tinh vi, cụ thể:
- Tự phát triển công cụ thu thập thông tin nạn nhân và được cho là hợp tác với các đối tượng môi giới truy cập trái phép (Initial Access Broker) để mua quyền truy cập sẵn có vào hệ thống mục tiêu, rút ngắn thời gian xâm nhập.
- Khai thác quyền hệ thống ở mức cao nhất (SYSTEM) thông qua các tác vụ được lên lịch chạy ngầm, giúp mã độc tiếp cận sâu vào hệ thống, mã hóa dữ liệu ổn định và né tránh nhiều lớp bảo vệ ở cấp tài khoản người dùng thông thường.
- Sử dụng phần mềm độc hại trung gian để tạo đường hầm bí mật trong mạng nội bộ, hỗ trợ di chuyển ngang giữa các máy chủ và né tránh công cụ giám sát an ninh mạng truyền thống.
- Áp dụng chiến thuật “tống tiền kép”: vừa mã hóa dữ liệu khiến nạn nhân không thể truy cập, vừa đánh cắp dữ liệu trước đó để đe dọa công khai nếu không trả tiền chuộc - kể cả khi nạn nhân đã khôi phục được hệ thống từ bản sao lưu.
Đây là những đặc điểm khiến “The Gentlemen” trở thành mối đe dọa được giới an ninh mạng đặc biệt lưu ý và là lời nhắc nhở rằng chỉ sao lưu dữ liệu thôi là chưa đủ để phòng vệ trước các nhóm ransomware hiện đại.
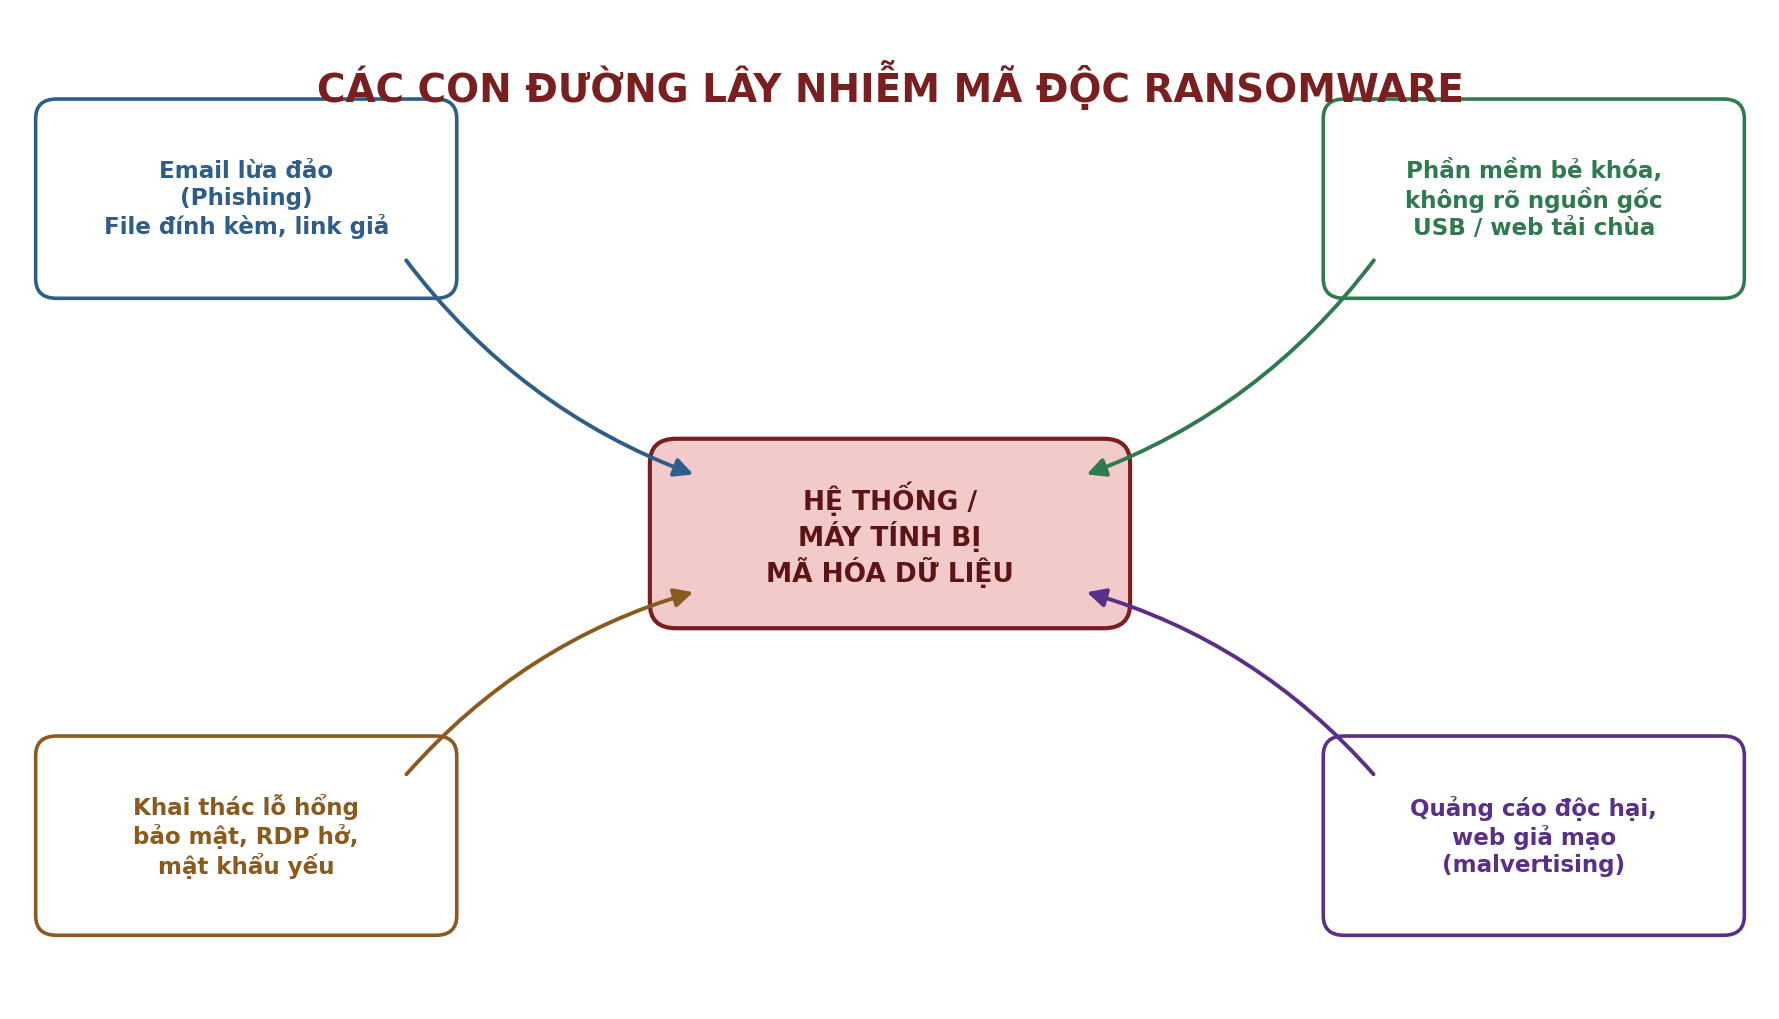
Hình 1: Các con đường lây nhiễm mã độc ransomware phổ biến
3. Khuyến cáo phòng ngừa
Trước tình hình trên, Công an tỉnh Hưng Yên đề nghị các cơ quan, đơn vị, doanh nghiệp và người dân trên địa bàn tỉnh chủ động thực hiện các biện pháp sau:
- Sao lưu dữ liệu định kỳ theo nguyên tắc 3-2-1 (ít nhất 3 bản sao, trên 2 loại thiết bị khác nhau, trong đó 1 bản lưu ngoại tuyến, tách biệt hoàn toàn khỏi hệ thống mạng) và kiểm tra định kỳ khả năng khôi phục từ bản sao lưu.
- Cập nhật đầy đủ, kịp thời các bản vá bảo mật cho hệ điều hành, phần mềm, đặc biệt là các hệ thống, dịch vụ có kết nối ra internet (internet-facing).
- Bật xác thực đa yếu tố (MFA/2FA) cho tất cả tài khoản quản trị và các hệ thống truy cập từ xa như VPN, RDP; hạn chế tối đa việc mở cổng truy cập từ xa ra ngoài internet khi không cần thiết.
- Phân tách, phân đoạn mạng nội bộ (network segmentation) để hạn chế khả năng mã độc di chuyển ngang, lây lan sang các hệ thống, máy chủ khác khi có sự cố.
- Giám sát an ninh mạng thường xuyên bằng các giải pháp EDR/SOC hoặc phối hợp với đơn vị chuyên trách để kịp thời phát hiện hoạt động bất thường trong hệ thống.
- Chuẩn bị sẵn kịch bản ứng phó sự cố, bao gồm cả tình huống bị tấn công qua chuỗi cung ứng (nhà cung cấp, đối tác kết nối vào hệ thống); sẵn sàng ngắt kết nối khi phát hiện dấu hiệu bất thường.
- Đào tạo, nâng cao nhận thức cán bộ, nhân viên về nhận diện email lừa đảo (phishing), không mở file đính kèm, không bấm vào đường link lạ, không cài đặt phần mềm không rõ nguồn gốc.
- Tuyệt đối không tự ý trả tiền chuộc khi bị tấn công - việc trả tiền không bảo đảm lấy lại được dữ liệu, có thể bị đòi thêm nhiều lần và tiếp tay cho tội phạm mạng tiếp tục hoạt động.
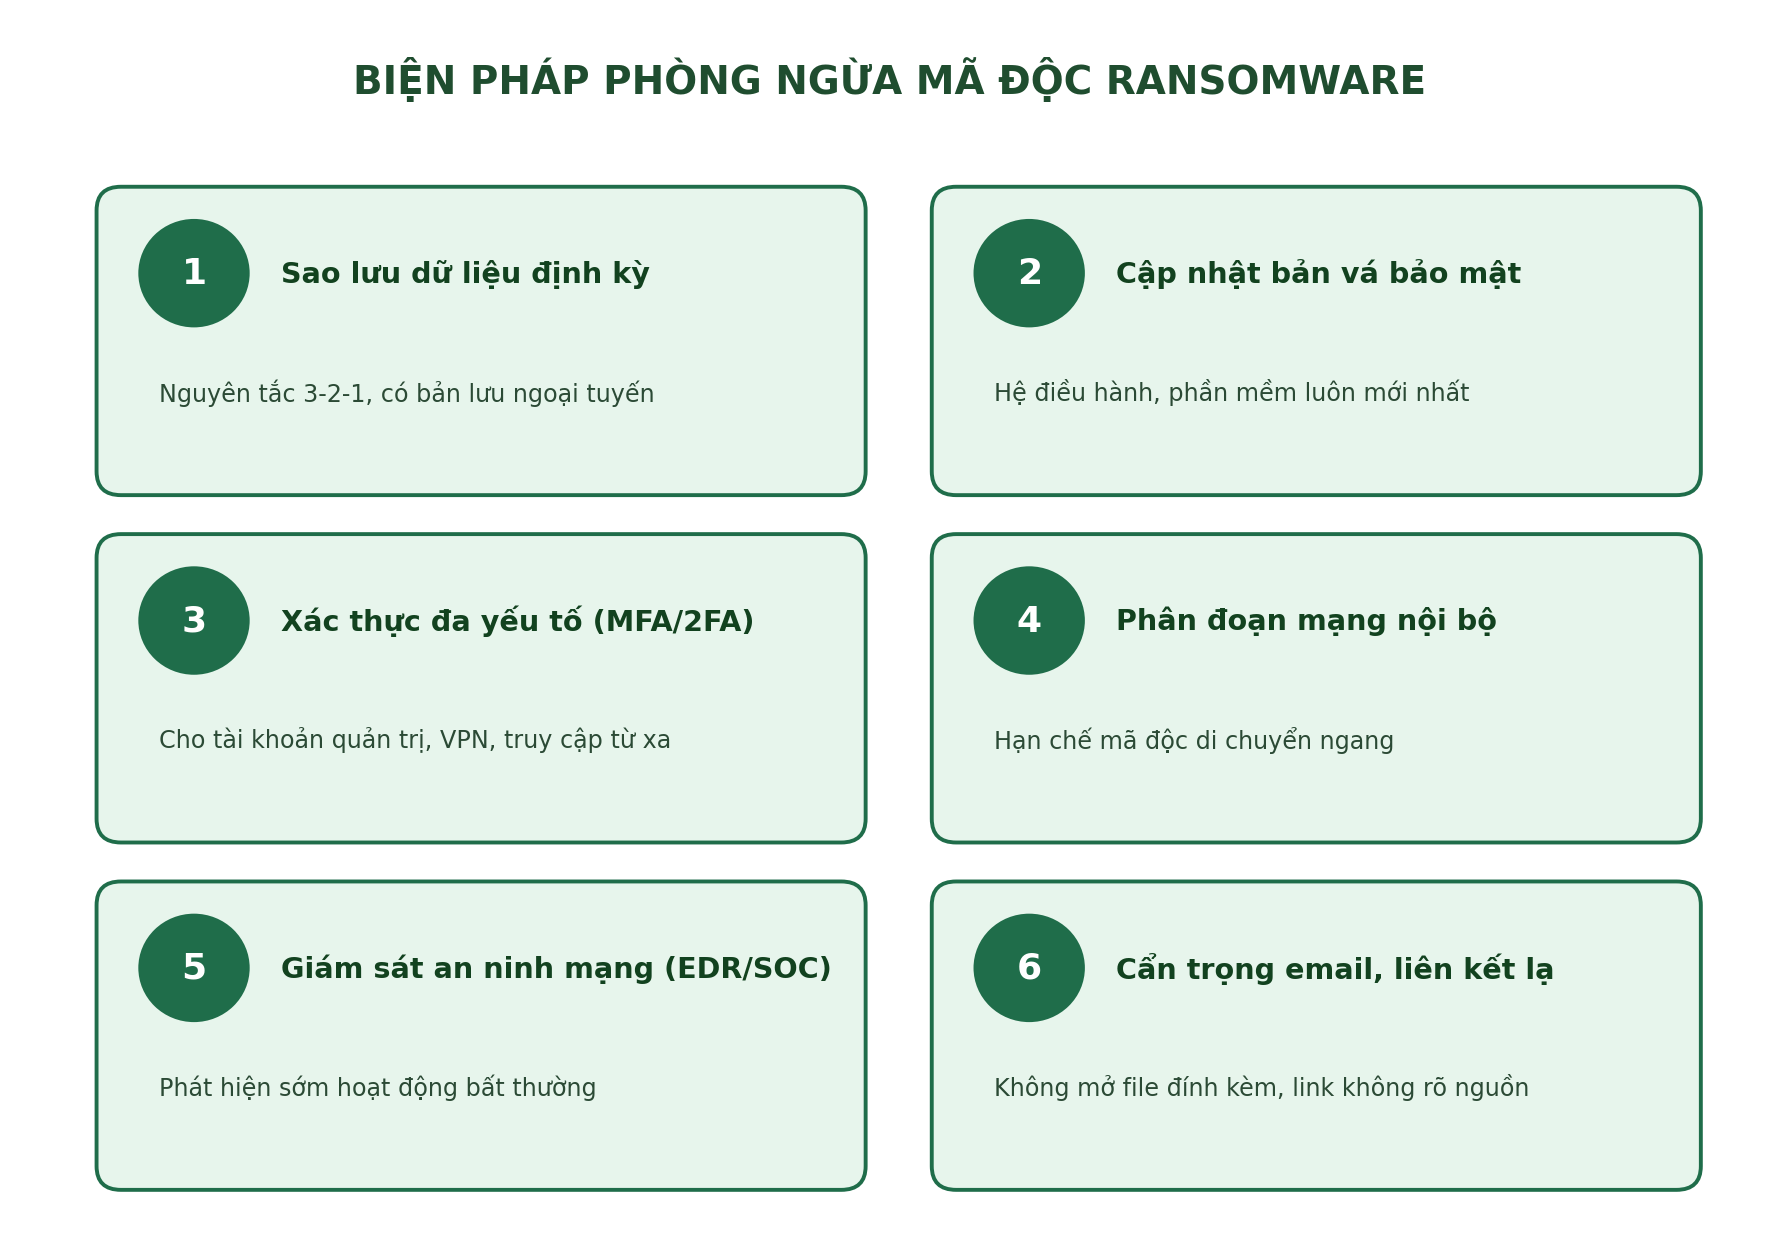
Hình 2: Các biện pháp phòng ngừa mã độc ransomware
4. Khi phát hiện dấu hiệu bị tấn công
- Ngắt kết nối mạng ngay lập tức đối với thiết bị, máy chủ nghi bị nhiễm để hạn chế lây lan.
- Không tự ý tắt máy hoặc xóa dữ liệu khi chưa có hướng dẫn chuyên môn, tránh làm mất dấu vết phục vụ điều tra.
- Báo ngay cho bộ phận công nghệ thông tin của cơ quan, đơn vị và trình báo Công an tỉnh (qua Phòng An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao hoặc Công an xã, phường nơi gần nhất) để được hướng dẫn xử lý, hỗ trợ điều tra kịp thời.
Mọi thông tin, dấu hiệu nghi vấn liên quan đến tấn công mạng, mã độc tống tiền, đề nghị các cơ quan, doanh nghiệp, người dân kịp thời liên hệ Công an tỉnh Hưng Yên để được hướng dẫn, hỗ trợ.